Windows XP 于 2001 年 8 月 24 日正式发布给 OEM 厂商,并于同年 10 月 25 日面向全球零售市场正式发售。
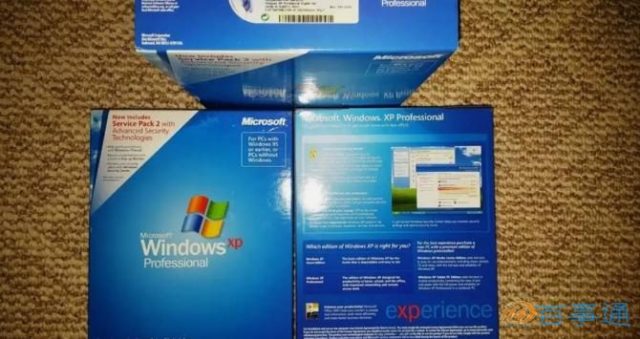
在那个宽带网络刚开始普及、Windows 系统很少提供免费升级的年代,包括 Windows 98 和 Windows 2000 的用户,通常都必须购买带有安装文件和产品激活序列号的实体光盘。
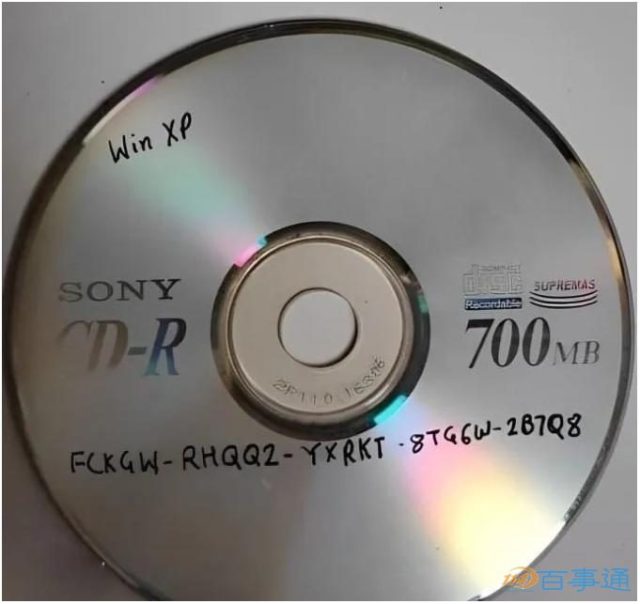
但事情的真相却比传奇故事更加让微软尴尬:这串流传到全世界的万能密码,其实只是微软发放给特定大客户的企业批量授权密钥泄露后造成的。
首次大规模引入 WPA 激活机制,硬件绑定成为反盗版核心防线
在 Windows XP 出现之前,微软操作系统的激活验证相对简单,用户只要在安装程序里输入产品密钥,就可以顺利通过验证。
为了遏制严重的盗版复制问题,微软在 Windows XP 中首次大规模引入了“Windows 产品激活(Windows Product Activation,简称 WPA)”机制。
曾参与 Windows 任务管理器开发,同时也是 WPA 项目核心成员的微软前工程师戴夫·普卢默(Dave Plummer)回忆说,WPA 机制的核心逻辑就是“把硬件信息和产品密钥动态绑定”。
系统安装或首次联网时,WPA 会自动读取电脑的 CPU、内存、硬盘以及其他主要硬件组件,计算出一组独特的硬件识别码(Hardware ID),然后把这个识别码和产品密钥一起发送到微软服务器进行验证。
一旦发现同一组密钥在完全不同的硬件环境中频繁激活,系统就会判断存在异常,并将其标记为盗版副本,随后限制相关功能。
企业大规模部署的妥协:免联网激活的批量授权 VLK 通道
不过,微软在建立严密的 WPA 反盗版防线时,也必须解决大型企业用户的 IT 管理难题。
想象一下,一家拥有几千台甚至几万台电脑的跨国企业,IT 管理人员显然不可能拿着安装光盘一台一台输入密钥,更不可能让每台电脑单独联网激活,那套流程实在太麻烦。
针对这类大客户,微软专门设计了“批量授权密钥(Volume License Key,简称 VLK)”方案。
使用 VLK 授权的企业,可以在内部网络中的多台电脑上批量部署 Windows XP,完全不需要走普通消费市场的 30 天联网验证流程。
微软当时的安全假设,是建立在“所有企业客户都会把专属 VLK 和企业安装介质妥善保存在内部机房”这个前提上的。
实体密钥管理失控
遗憾的是,现实中的安全防护并没有微软想象得那么严密。只要任何一家获得授权的大型企业泄露了对应密钥和企业版安装镜像,整套 WPA 防线基本就形同虚设。
当年广为流传的那组传奇序列号,正是被写入 Windows XP 激活逻辑白名单中的合法企业 VLK。
当有人拿到这组密钥进行安装时,系统安装程序会直接把它识别为合法的企业内部授权,完全跳过连接微软服务器进行验证的流程。
安装完成后,不仅没有 30 天倒计时限制,也不会出现未激活水印,甚至在早期阶段还能直接通过 Windows Update 下载官方安全更新。
盗版制作者只需要把这组泄露的密钥预先封装进企业版安装光盘,就能做出“一键安装,永久激活”的 XP 系统。
普卢默强调,从技术架构和密码学角度来看,微软的 WPA 反盗版算法从来没有真正被“暴力破解”。
真正发生的情况是,这张原本应该锁在企业保险箱里的合法通行证,最终流入了民间流通网络。
如今,适逢 Windows XP 向 OEM 厂商发布满 25 周年,虽然微软早已关闭相关激活服务器,并把这组密钥列入黑名单,但这段跨越四分之一个世纪的经典历史,依然深刻见证了个人电脑时代软件授权和网络生态发生的巨大变化。