背景
有一台医保电脑(192.168.110.100),平时只用来做医保结算,偶尔还要访问店内业务系统。这台机器不能上外网,一来防止有人拿它乱逛网页、下载软件,二来医保专线对安全也有要求。
以前的办法是在电脑上设置DNS、清网关、改hosts,后来发现不靠谱:懂点电脑的人能自己改回来,重装系统后所有限制全部失效。说到底,限制应该做在路由器上,而不是终端上。
网络环境
先说清楚我这边的接法,大家参考时对照自己的网络改:
| 项目 | 值 |
|---|---|
| 局域网网段 | 192.168.110.0/24 |
| 医保电脑IP | 192.168.110.100(已绑定MAC) |
| 医保专线 | WAN1 |
| 普通宽带 | WAN |
| 医保平台网段 | 10.90.0.0/16、10.92.0.0/15 |
医保网段这两个是我汇总过的,分别覆盖了医保侧给的原始明细段:92和93并成/15,90单独一条。汇总的好处是路由表干净,以后也好维护。
核心思路
很多人第一反应是”给这台电脑禁掉上网权限”,但正确的做法是反过来:
先告诉路由器:这个IP的流量,哪些是允许的。
也就是做白名单:
- 医保网段 → 放行,走WAN1专线
- 店内内网 → 放行
- 其他所有目标 → 丢弃
注意顺序很重要:先放行,再拒绝,最后才轮到其他正常电脑的流量。如果把”拒绝所有”放在最前面,医保流量也会一起被拦掉,这是最容易踩的坑。
配置步骤
第一步:静态路由
目的地址写医保网段的网络号,出接口选WAN1:
| 目的地址 | 前缀 | 出接口 |
|---|---|---|
| 10.90.0.0 | /16 | WAN1 |
| 10.92.0.0 | /15 | WAN1 |
如果是点到点专线,直接选”出接口”就行;如果专线是接到光猫或交换机再转上来的,需要问医保侧要一个对端网关IP,这里就得填下一跳地址而不是出接口。
第二步:策略路由(核心)
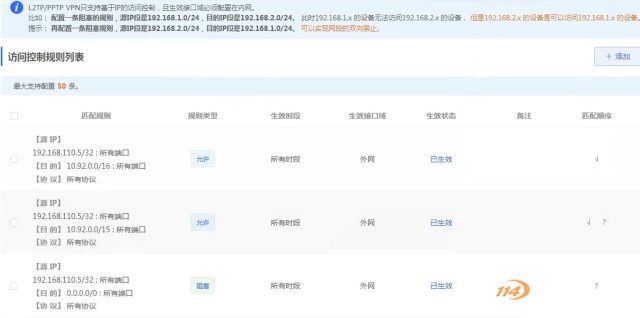
在路由器里找到”策略路由”或”基于源IP的路由”功能,按下面四条规则从上到下配置:
| 顺序 | 源IP | 目的地址 | 动作 | 出口 |
|---|---|---|---|---|
| 1 | 192.168.110.100 | 医保网段两个 | 允许 | WAN1 |
| 2 | 192.168.110.100 | 192.168.110.0/24 | 允许 | 内网 |
| 3 | 192.168.110.100 | 任意 | 拒绝 | – |
规则是匹配即停、从上往下逐条检查。第1条放医保流量走专线,第2条放内网互通,第3条把剩下的公网流量全部丢弃,第4条让其他电脑正常上网。
不同路由器界面有点差异,但逻辑都一样,按源IP分流就行。
第三步:NAT设置
医保流量不能做源地址转换,否则医保平台收到的是你WAN1口的地址,直接拒绝。需要在NAT规则里把192.168.110.100访问医保网段这一条设为”不做转换”。其他电脑的NAT照旧,不受影响。
验证方法
配完之后,在医保电脑上依次测试:
ping 医保业务IP      # 应该通
ping 223.5.5.5      # 应该超时,这是阿里DNS
ping www.baidu.com  # 应该解析失败或超时
经验与避坑
- IP一定要绑MAC。不绑的话,有人把网卡改成别的IP,限制就失效了。
- 策略路由顺序不能反。拒绝放前面就全完了,曾经调过一台设备,一配完医保也连不上,就是因为顺序排错。
- 换个角度看”不能上网”:ping不通公网不代表完全断网,HTTP、HTTPS这些协议也要测一下,有些设备限制不彻底,ICMP被堵了但网页还能开。
- 改之前备份配置。路由器导出配置文件就点几下的事,出问题直接导回来,别嫌麻烦。
小结
核心就三件事:静态路由指专线、策略路由做白名单、IP绑定MAC防逃逸。顺序对了,这台电脑就只能老老实实干它该干的活儿。以后再有新电脑要加类似限制,改个IP就行,套路不变。